讀幣安初步報告:入侵路徑與 EIP-7702 授權
幣安於 2026-11-03 14:33 UTC 在 X 發布初步報告,完整經過見幣安原文。
這份報告補上了公司所述的入侵路徑,兩筆 Ethereum 交易的 Etherscan 欄位可對照委派與清除的時間,卻無法驗證內部過程。部署權杖為何在工程師電腦上,報告仍未解釋。調查還在進行,部分細節沒有公開。
報告說發生了什麼
依幣安初步報告,攻擊者經失陷的工作電腦,使用從 Engineer A 偷到的部署憑證,取得內部錢包簽署服務的存取權;10 月 29 日 17:15 至 19:56 的登入區間未標時區,無法計算與後續 UTC 事件的間隔。多條鏈自 10 月 29 日 20:05 UTC 起出現資產流出,攻擊者並透過簽署服務取得 EIP-7702 授權,建立熱錢包委派。暫停提款與關閉服務無法清除既有委派,報告稱 Binance 14 到 10 月 30 日 00:10 UTC 才以零地址授權清除。
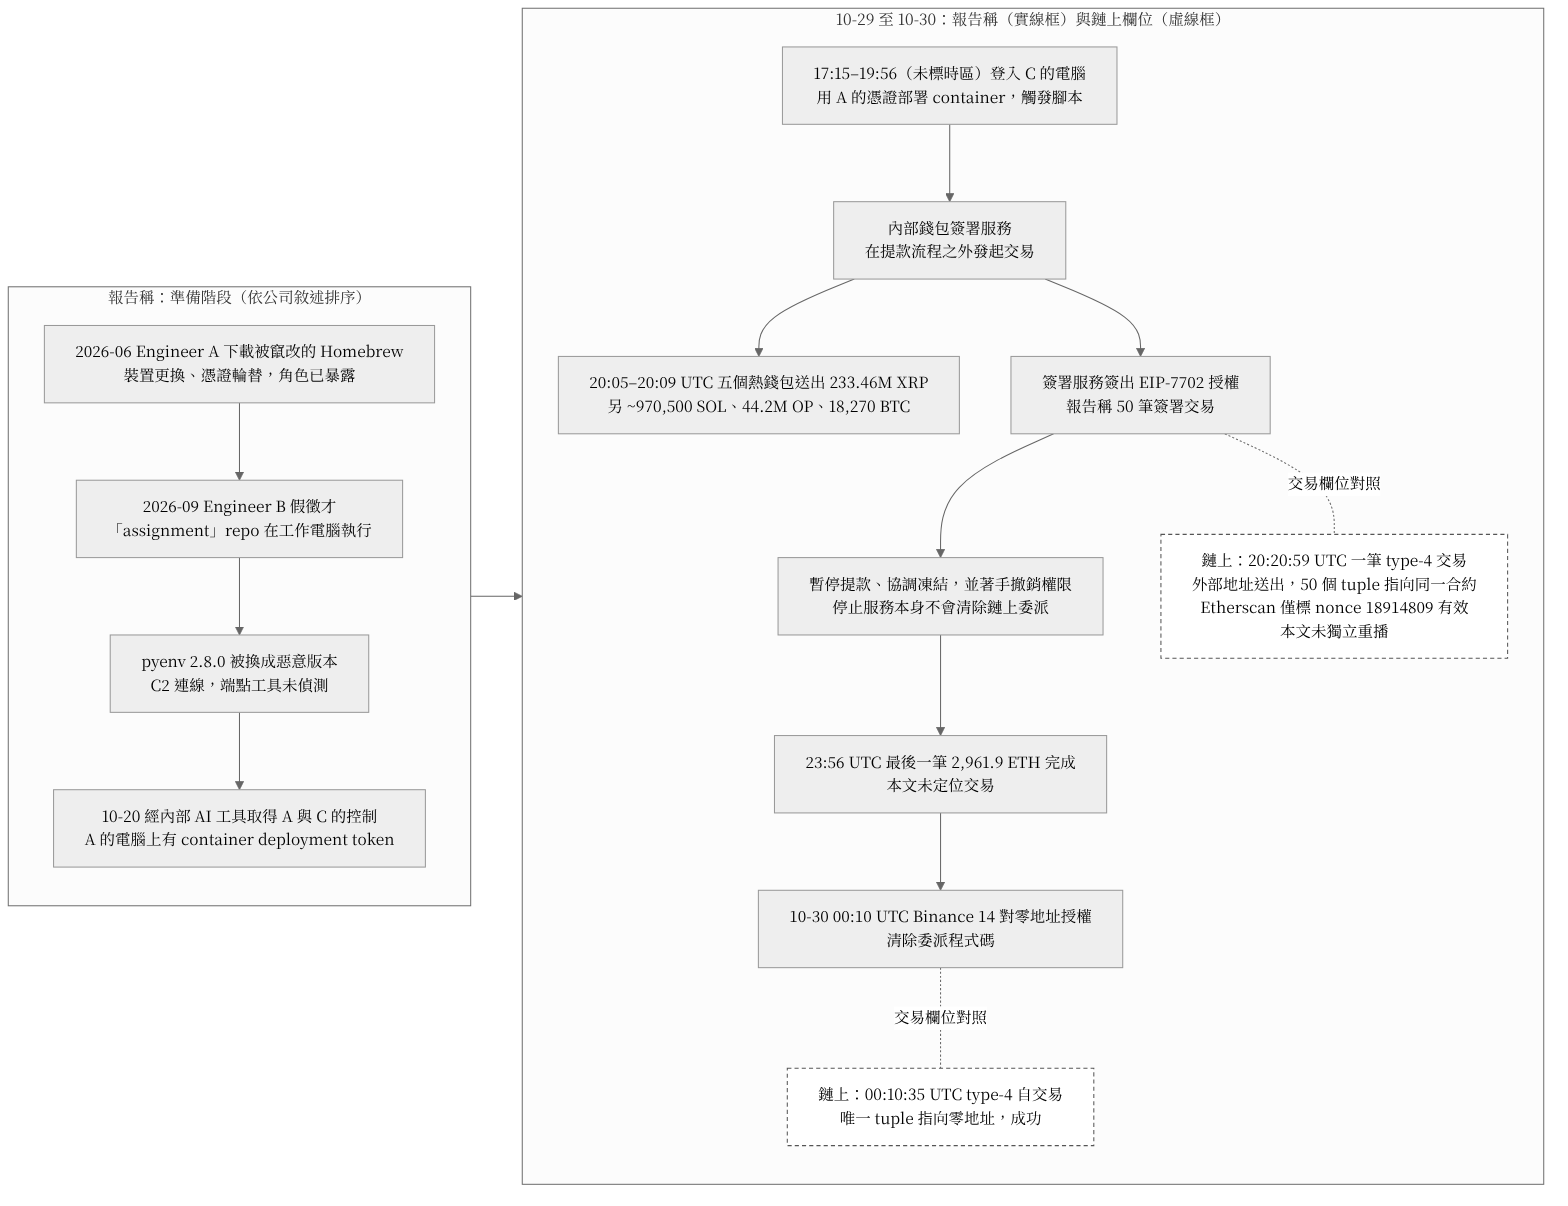
圖中停止服務與撤銷鏈上權限是不同處置,虛線只對照交易欄位,不能驗證內部簽署過程。
暫停提款為什麼無法撤銷 EIP-7702 授權
委派會讓帳戶執行指定合約的程式,前文〈簽章都正確,交易為何還是錯的:Bybit 與 Safe 的簽署供應鏈〉介紹過這個機制。EIP-7702(Final)的 authorisation tuple 是 [chain_id, address, nonce, y_parity, r, s],有效授權把 0xef0100 || address 寫入 authority 的 code;nonce 等檢查未通過的 tuple 會被略過。「partial execution rights」是幣安的用語,規格沒有定義這個權限級別。
要清除委派,得由帳戶的簽署機制再產生一份有效授權,把 address 指向零地址。規格步驟 8 會清空 code,將 code hash 重設為 0xc5d2460186f7233c927e7db2dcc703c0e500b653ca82273b7bfad8045d85a470。幣安稱其熱錢包採 MPC,沒有單一私鑰可直接完成當時的撤銷操作,團隊為此開發專用程序,花了額外時間。這是公司對這次延遲的解釋,不能由此推出所有 MPC 系統都無法迅速撤銷。
報告寫攻擊者提交了「50 筆簽署交易」,用以操作 nonce 並建立惡意委派。Etherscan 的交易頁則列出:2026-10-29 20:20:59 UTC,區塊 26,300,753 有一筆成功的 type-4 交易,由外部地址 0x7c8601d4645b93cea45f71e118a729332e6b5ca0 送往標為 Binance 14 的帳戶。它包含 50 個 tuple,全部指向 0x63e842b054bd624a465454d533c33f573e9c6fae,auth nonce 從 18,914,775 到 18,914,824。
Etherscan 只把 nonce 18914809 的 Validity 標為 True,其餘為 False;本文未重播驗證,50 個 tuple 不能當成 50 個有效委派。幣安未公開內部簽署紀錄,無法核對這些 tuple 與所稱的 50 筆簽署交易如何對應。
另一筆交易於 2026-10-30 00:10:35 UTC 成功,位於區塊 26,301,896,是 Binance 14 送給自己的 type-4 交易,唯一 tuple 指向零地址,chain id 為 1,auth nonce 為 18,914,904,Etherscan 標為有效。它與報告的 00:10 UTC 相符到分;本文未另讀清除後的歷史 code hash。兩筆交易相隔約三小時五十分,20:05 UTC 的 XRP 流出又更早,光靠這些時間量不出整起應變花了多久。
初步報告補上了系列的哪些問題
前述 Bybit 文章記錄了 Safe 開發者工作站先失陷、之後前端遭竄改的經過,這次幣安則提出從工作電腦到簽署服務的敘述,不能只比較前端與簽署服務,就認定兩案最初入口不同。
〈保住私鑰之後,誰有權要求系統簽章:從 2019 年幣安事件看託管簽署的授權邊界〉討論上游失陷、金鑰仍留在簽署端的情況。初步報告對簽署服務與 MPC 的說法跟這個情境對得上,但沒有證明金鑰沒被匯出。它也沒有重申〈Security Incident Update #2〉當時未見錢包私鑰外洩證據的說法,不能從這項省略推定金鑰有沒有外洩。
〈多簽為什麼仍有單點故障?Ronin 的 5 of 9 如何被湊齊〉將幣安簽署授權列為待查的對照。初步報告寫到內部簽署服務被動用,仍未證明跨鏈共用一把私鑰,也未交代 MPC 份額如何隔離。該文第 7 條建議要求共用簽署端的各鏈分別設政策與上限,仍屬設計檢核。
初步報告稱,截至 10 月 31 日,受影響代幣資產(impacted token assets)已有 98% 回補,流動性較低的資產仍在購置,公司稱可在 PoR 頁核對。報告仍缺與舊公告可對照的分母,本文未重讀 PoR 或執行 verifier。先前的回補與資金配置說法見〈交易所說資產補回來了,使用者能驗證什麼?〉,PoR 的核對範圍見〈交易所該公開什麼,外部才能持續核對資產、負債與交付能力〉。
報告另稱約 USD 2.85 billion 已凍結或攔截,數字仍受對帳與市場價格波動影響,未列已交還明細。先前各方的凍結數字與停止權限的分層,見〈誰能按下停止鍵?凍結地址、停鏈與硬分叉各在哪一層動手〉。
報告沒有回答的問題
部署權杖為什麼在工程師的電腦上
報告寫,10 月 20 日攻擊者發現 Engineer A 的電腦上有 container deployment permission token,10 月 29 日則用從 A 偷到的憑證,在另一名工程師 C 的電腦上部署 container。這留下了明確的問題:部署權杖為什麼保存在 A 的電腦上,它允許部署到哪裡,又如何限制使用者?報告沒有交代權杖的權限範圍或有效期限,也沒有明說後文的憑證就是同一份權杖。
6 月的裝置更換與憑證輪替,也不足以說明 10 月發現的權杖何時簽發,是否涵蓋在那次輪替中。從 container 部署到簽署服務存取之間有哪些核准關卡,報告同樣沒有說明。
幣安列出的補救包括停用相關憑證與權杖、加強裝置管制,但沒有交代部署權限之後如何保管。內部 AI 工具雖已重建,報告也未解釋它原本如何讓攻擊者取得 A 與 C 的控制。Elliptic 洗錢頁所說的 no evidence of AI,指的是洗錢自動化,無法用來回答這個內部工具的問題。
報告表示正在委託獨立安全廠商,未列名稱與時程。
本系列到此為止。
後續更新
若幣安或獨立複核者公布更多資料,本文會以註明日期的條目更新。
2026-11-04:本文發布,摘要初步報告並核對兩筆交易。
補充筆記
- 入侵路徑來自幣安初步報告,內部 AI 工具與部署權杖如何串到簽署服務,仍待獨立複核。
- 暫停提款不會清除既有 EIP-7702 委派,零地址授權是規格提供的清除方法。
- 報告稱 50 筆簽署交易,Etherscan 列一筆含 50 個 tuple 的交易,只將 nonce 18914809 標為有效。
- 初步報告的 98% 回補仍缺逐幣對照,凍結或攔截款也未列已交還明細。
- 報告寫明 Engineer A 的電腦上有部署權杖,權限與保管方式都沒說明。
延伸閱讀
本篇依幣安 X 原文的 initial report 定位。Richard Teng 的轉貼引用原貼,導語稱 full report;Binance News 的 Square 摘要另有相關轉述。
| 來源 | 本文用途與限制 |
|---|---|
| 幣安初步報告,2026-11-03 14:33 UTC | 公司對入侵與處置的說明,獨立複核尚待完成 |
| Security Incident Update #2,2026-10-30;Update #5,2026-11-02 12:45,未標時區 | 私鑰外洩聲明與先前回補公告;回補背景見系列前文 |
| Diana 的回覆,2026-11-03 12:42 UTC | 資金配置說法的出處,背景見系列前文 |
| Etherscan:50 個 tuple 的交易;零地址授權交易 | 公開欄位與 explorer 有效性標記,非本文獨立重播結果 |
| EIP-7702: Set Code for EOAs(Final) | 授權驗證、委派持續、零地址清除的規格 |
| FBI 公告,2026-10-31 | 初步報告採用的北韓歸因來源 |
| Elliptic 事件分析 | 先前的凍結資料,詳見系列前文;約 2026-11-01 05:50 UTC 是數據時點 |
| Elliptic 洗錢分析,last updated 2026-11-03 08:40 UTC | AI 相關判斷限於洗錢自動化 |
| pyenv v2.8.0,2026-07-13 | 只確認版本存在,不能驗證受害裝置上的程式 |
想法與技術判斷出自 Sheng,和 Claude 一起起草 · 題目由 Sheng 選定,內文與案例整理由 Claude、Fable、Grok、Codex 協作撰寫;交易資料核對限於 Etherscan 公開欄位,未重做 RPC 或鏈上重播,本文沒有程式範例。